


Mysql数据库–什么是sql攻击
在需要用户输入的地方,用户输入的是SQL语句的片段,最终用户输入的SQL片段与我们DAO中写的SQL语句合成一个完整的SQL语句!例如用户在登录时输入的用户名和密码都是为SQL语句的片段!
演示SQL攻击
首先我们需要创建一张用户表,用来存储用户的信息。
CREATE TABLE user(uid	CHAR(32) PRIMARY KEY,username	VARCHAR(30) UNIQUE KEY NOT NULL,PASSWORD 	VARCHAR(30)
);INSERT INTO user VALUES('U_1001', 'zs', 'zs');
SELECT * FROM user;
现在用户表中只有一行记录,就是zs。
下面我们写一个login()方法!
public void login(String username, String password) {Connection con = null;Statement stmt = null;ResultSet rs = null;try {con = JdbcUtils.getConnection();stmt = con.createStatement();String sql = "SELECT * FROM user WHERE " +"username='" + username + "' and password='" + password + "'";rs = stmt.executeQuery(sql);if(rs.next()) {System.out.println("欢迎" + rs.getString("username"));} else {System.out.println("用户名或密码错误!");}} catch (Exception e) {throw new RuntimeException(e);} finally {JdbcUtils.close(con, stmt, rs);} }
下面是调用这个方法的代码:
login("a' or 'a'='a", "a' or 'a'='a");
这行当前会使我们登录成功!因为是输入的用户名和密码是SQL语句片段,最终与我们的login()方法中的SQL语句组合在一起!我们来看看组合在一起的SQL语句:
SELECT * FROM tab_user WHERE username='a' or 'a'='a' and password='a' or 'a'='a'
防止SQL攻击
-过滤用户输入的数据中是否包含非法字符;
-分步校验!先使用用户名来查询用户,如果查找到了,再比较密码;
-使用PreparedStatement。
PreparedStatement是什么?
PreparedStatement叫预编译声明!
PreparedStatement是Statement的子接口,你可以使用PreparedStatement来替换Statement。
PreparedStatement的好处:
-防止SQL攻击;
-提高代码的可读性,以可维护性;
-提高效率。
PreparedStatement的使用
-使用Connection的prepareStatement(String sql):即创建它时就让它与一条SQL模板绑定;
-调用PreparedStatement的setXXX()系列方法为问号设置值
-调用executeUpdate()或executeQuery()方法,但要注意,调用没有参数的方法;
String sql = “select * from tab_student where s_number=?”;
PreparedStatement pstmt = con.prepareStatement(sql);
pstmt.setString(1, “S_1001”);
ResultSet rs = pstmt.executeQuery();
rs.close();
pstmt.clearParameters();
pstmt.setString(1, “S_1002”);
rs = pstmt.executeQuery();
在使用Connection创建PreparedStatement对象时需要给出一个SQL模板,所谓SQL模板就是有“?”的SQL语句,其中“?”就是参数。在得到PreparedStatement对象后,调用它的setXXX()方法为“?”赋值,这样就可以得到把模板变成一条完整的SQL语句,然后再调用PreparedStatement对象的executeQuery()方法获取ResultSet对象。注意PreparedStatement对象独有的executeQuery()方法是没有参数的,而Statement的executeQuery()是需要参数(SQL语句)的。因为在创建PreparedStatement对象时已经让它与一条SQL模板绑定在一起了,所以在调用它的executeQuery()和executeUpdate()方法时就不再需要参数了。PreparedStatement最大的好处就是在于重复使用同一模板,给予其不同的参数来重复的使用它。这才是真正提高效率的原因。无论什么情况mysql中,都去需要PreparedStatement,而不是使用Statement。
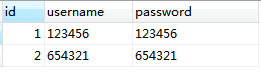
自己写代码演示SQL攻击(使用的是Statement对象执行sql语句)不安全
package com.ginger.cxy;import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.ResultSet;
import java.sql.SQLException;
import java.sql.Statement;import org.junit.Test;public class TestLogin {@SuppressWarnings("all")@Testpublic void TestLogin() throws ClassNotFoundException, SQLException {//login("123456", "123456");//通过正常用户名和密码登录//数据库里面根本没有123456 or 123456的用户名和密码,也可以登录。login("123456 or 123456","123456 or 123456");//通过sql攻击登录}
public void login(String username, String password) throws ClassNotFoundException, SQLException {// 注册连接Class.forName("com.mysql.jdbc.Driver");// 获取连接Connection conn = DriverManager.getConnection("jdbc:mysql://localhost:3306/sqllx", "root", "root");String sql = "select * from new_user where username=" + username + " and password=" + password;// 获取执行sql的Statement对象Statement state = conn.createStatement();// 获取结果集ResultSet result = state.executeQuery(sql);while (result.next()) {System.out.println(result.getString(2) + "--" + result.getString(3));}}
}


